
如何将 BrowserScan 与 UAParser.js 结合用于浏览器审计
BrowserScan 实时展示网站可以观察到你的浏览器的哪些信息。UAParser.js 将原始 User-Agent 字符串和 Client Hints 转换为代码可操作的结构化字段。两者结合使用,可以填补任一工具单独无法覆盖的空白:BrowserScan 告诉你暴露了什么,而 UAParser.js 告诉你这些暴露信息在服务器端如何被解读。
本文介绍工作流程、设置步骤、实际示例以及这种组合解决的问题。
为什么将 BrowserScan 与 UAParser.js 配对使用?
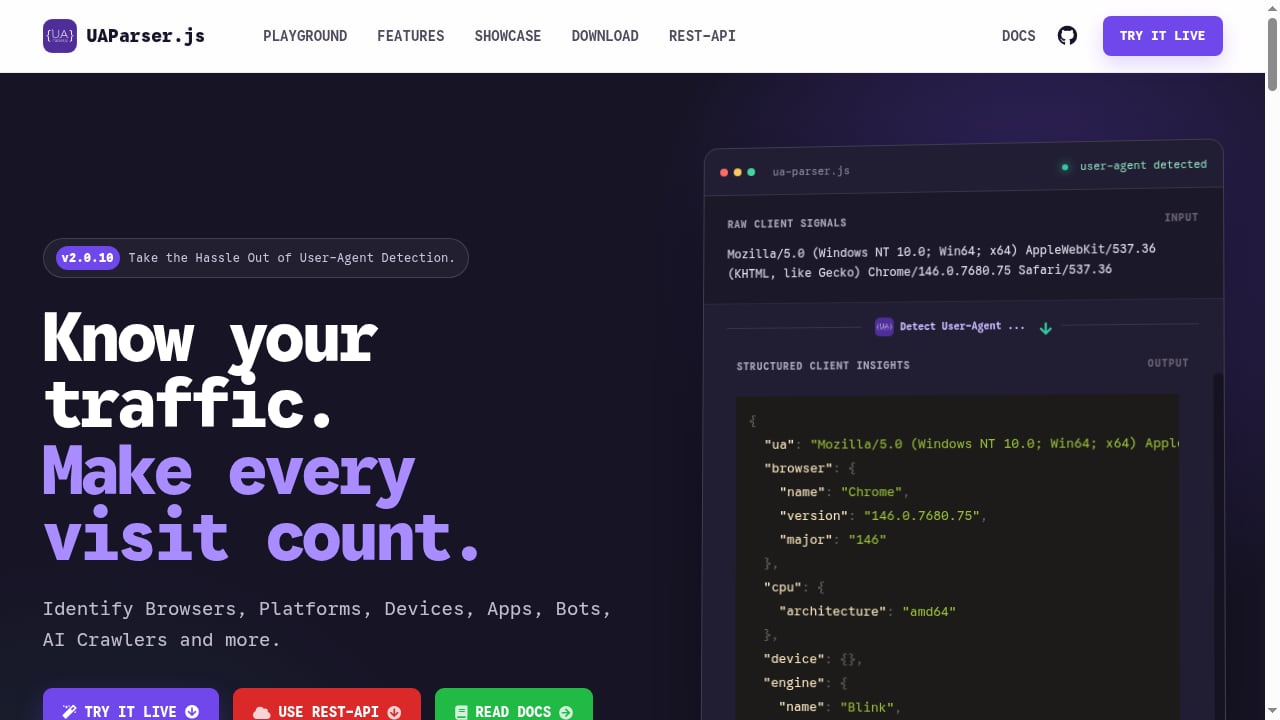
uaparser.dev 首屏截图。
BrowserScan 是一个免费的在线工具,用于分析浏览器指纹和隐私泄漏。它会报告你的 IP 地址、时区、位置、ISP、代理状态、黑名单状态以及指纹真实性评分。它还运行机器人检测信号,如 WebDriver 和 CDP 指标,以及 DNS 泄漏、WebRTC 泄漏、Canvas 指纹、插件、客户端提示和浏览器内核检查。
UAParser.js 是一个 JavaScript 库和 REST API,用于从 User-Agent 字符串和 Client Hints 中检测浏览器、操作系统、设备、CPU 架构、应用、机器人和 AI 爬虫。它返回结构化的客户端洞察,如浏览器名称和版本、操作系统名称和版本以及设备类型。它压缩并 gzip 后约 11.9 kB,通过 npm 分发,可在浏览器和 Node.js 中运行。
这两个工具回答不同的问题:
- BrowserScan 回答:这个浏览器现在能揭示我的哪些信息?
- UAParser.js 回答:服务器将如何分类这个浏览器发送的信号?
隐私审计需要这两个答案。在浏览器中看起来干净的指纹仍可能被解析器错误分类,而解析器的准确性取决于它接收到的信号。
组合工作流程一览
- 建立浏览器基线。 运行 BrowserScan 以捕获你的指纹、泄漏结果和机器人信号。
- 捕获原始信号。 记录
navigator.userAgent和浏览器发送的Sec-CH-UA-*标头。 - 解析它们。 将这些信号输入到客户端或服务器端的 UAParser.js 中。
- 比较。 检查解析出的浏览器、操作系统和设备是否与 BrowserScan 报告的一致。
- 修复或记录。 调整配置、标头或测试预期,然后重新运行两个工具。
步骤 1:运行 BrowserScan 基线
www.browserscan.net 首屏截图。
打开 BrowserScan 并首先运行主指纹测试。注意以下内容:
- 报告的浏览器名称和版本、操作系统和设备类型
- 指纹真实性评分
- 机器人检测信号(WebDriver、CDP、navigator 属性)
- 客户端提示值(如果你的浏览器发送它们)
- DNS 和 WebRTC 泄漏结果,以及 IP、时区和代理状态
保存截图或导出这些值。这是你后续每次比较的参考点。
如果你正在审计代理或 VPN 设置,请在更改任何内容之前也运行泄漏测试。要更深入地了解 IP 级别的暴露,请参阅用于浏览器指纹隐私的批量 IP 分析。
步骤 2:捕获原始信号
在浏览器控制台中,收集代码将要解析的字符串:
console.log(navigator.userAgent);
console.log(navigator.userAgentData?.brands);
console.log(navigator.userAgentData?.mobile);
在服务器端,记录传入的请求标头:
console.log(req.headers['user-agent']);
console.log(req.headers['sec-ch-ua']);
console.log(req.headers['sec-ch-ua-platform']);
console.log(req.headers['sec-ch-ua-mobile']);
这些是 UAParser.js 使用的相同输入。保留副本可以使不匹配可重现。
步骤 3:设置 UAParser.js
www.browserscan.net 首屏截图。
客户端设置
安装包或从 CDN 加载:
npm install ua-parser-js<script src="https://cdn.jsdelivr.net/npm/ua-parser-js/dist/ua-parser.min.js"></script>然后解析当前浏览器:
const uap = new UAParser();
const result = uap.getResult();
console.log(result.browser); // { name, version, major, type }
console.log(result.os);      // { name, version }
console.log(result.device);  // { model, type, vendor }
console.log(result.cpu);     // { architecture }
使用客户端提示的服务器端设置
自 v2.0.0 起,UAParser.js 可以接受 Client Hints 以及 User-Agent 标头。Client Hints 仅在安全上下文(localhost 或 HTTPS)以及基于 Chromium 的浏览器版本 85 及以上中有效:
const http = require('http');
const uap = require('ua-parser-js');

http.createServer(function (req, res) {
  const hints = 'Sec-CH-UA-Full-Version-List, Sec-CH-UA-Mobile, Sec-CH-UA-Model, Sec-CH-UA-Platform, Sec-CH-UA-Platform-Version, Sec-CH-UA-Arch, Sec-CH-UA-Bitness';
  res.setHeader('Accept-CH', hints);
  res.setHeader('Critical-CH', hints);

  const result = uap(req.headers).withClientHints();
  res.end(JSON.stringify(result, null, 2));
}).listen(1337, '127.0.0.1');
有关完整的 API 接口,请参阅 UAParser.js 文档 和 HTML 快速入门。
步骤 4:比较 BrowserScan 和 UAParser.js 的输出
www.browserscan.net 首屏截图。
将两份报告并排放置。下表展示了匹配和不匹配的样子。
| 信号 | BrowserScan 显示 | UAParser.js 返回 | 不匹配意味着什么 |
|---|---|---|---|
| 浏览器 | Chrome 139 | browser.name: "Chrome", version: "139.0.0.0" |
伪造或重写的 User-Agent |
| 操作系统 | macOS 15.6 | os.name: "macOS", version: "15.6" |
客户端提示和 User-Agent 不一致 |
| 设备类型 | 桌面 | device.type: "desktop" |
移动模拟或修改过的字符串 |
| 机器人信号 | 检测到 WebDriver | isBot() 返回 true |
自动化对两层都可见 |
UAParser.js 还暴露了辅助方法,如 isChromeFamily()、isBot() 和 isAICrawler()。使用它们以与后端相同的方式对流量进行分类。
示例:捕获伪造的 User-Agent
假设 BrowserScan 报告 Windows 上的 Firefox,但你的服务器日志显示带有 Linux 平台提示的 Chrome User-Agent。解析请求标头:
const { browser, os } = uap(req.headers).withClientHints();
if (browser.name === 'Chrome' && os.name === 'Windows') {
  // 标记:浏览器报告和服务器解析不一致
}
这种不一致正是指纹识别系统寻找的不一致性类型。BrowserScan 从浏览器端揭示它;UAParser.js 从服务器端揭示它。
步骤 5:验证机器人和自动化检测
BrowserScan 的机器人检测检查 WebDriver、CDP 和 navigator 属性。UAParser.js 通过分类已知的机器人和 AI 爬虫 User-Agent 字符串增加了第二层。对同一环境运行两者:
- 如果 BrowserScan 标记自动化但 UAParser.js 看到正常的浏览器字符串,则自动化正在隐藏其 User-Agent。
- 如果 UAParser.js 标记机器人但 BrowserScan 显示干净的浏览器信号,则客户端可能是具有重写字符串的无头浏览器。
在信任测试环境之前,这两种模式都值得调查。
步骤 6:更改后重新测试
调整标头、代理设置或浏览器配置后,重复循环:BrowserScan 基线、原始信号捕获、UAParser.js 解析、比较。保留之前的结果,以便查看哪个更改移动了哪个信号。
这种组合解决的问题
- 隐私审计中的盲点。 BrowserScan 显示暴露;UAParser.js 显示解读。它们共同覆盖请求的两端。
- 欺骗检测。 将解析输出与浏览器报告的值进行比较,可以揭示单个工具遗漏的不一致性。
- 分析准确性。 按浏览器或设备细分流量的团队可以对照实时指纹报告验证其解析器。
- 机器人分类。 两个独立信号使自动化检测比单独任何一个更可靠。
- 客户端提示调试。 BrowserScan 显示发送了哪些提示;UAParser.js 显示它们如何被读取。
何时使用一个工具而不是两个
当你只需要快速隐私检查、泄漏测试或指纹真实性评分时,单独使用 BrowserScan。它无需设置。
当你构建分析、个性化或流量分类,并且不需要审计浏览器自身的暴露时,单独使用 UAParser.js。
当你验证隐私设置、调试解析器、测试代理或 VPN,或调查不一致的流量分类时,两者都用。有关指纹工具的更广泛比较,请参阅 BrowserScan 与 Pixelscan.dev 和 WebBrowserTools 的对比 以及 2026 年浏览器隐私测试排名。
相关阅读
- BrowserScan 与 VPN Master Pro IP 检查器:2026 年对比 - 比较 BrowserScan 和 VPN Master Pro IP 检查器在指纹识别、泄漏测试和隐私审计方面的表现。了解哪个工具揭示更多信息,哪个推销 VPN。
- DeviceAtlas 评测:用于实时定向的设备智能 - 基于证据的 DeviceAtlas 评测,涵盖设备智能用例、理想用户、设置、定价信号、优势、局限性和决策标准。
来源与进一步阅读
- UAParser.js:JavaScript User-Agent 解析器和设备检测器 - 使用 UAParser.js 从 User-Agent 字符串和 Client Hints 中检测浏览器、操作系统、设备、CPU 架构、应用、机器人和 AI 爬虫。
常见问题
BrowserScan 使用 UAParser.js 吗?
BrowserScan 是一个独立的在线测试平台。UAParser.js 是一个单独的 JavaScript 库。它们是互补工具,而不是一个产品的组件。
我可以在浏览器和服务器上运行 UAParser.js 吗?
是的。UAParser.js 是同构的,使用单一 API 在浏览器和 Node.js 中工作。客户端提示解析需要安全上下文。
指纹和 User-Agent 解析有什么区别?
指纹是许多浏览器和设备信号的组合。User-Agent 解析是对其中一两个信号的结构化读取。BrowserScan 报告指纹;UAParser.js 结构化 User-Agent 和 Client Hints。
为什么 BrowserScan 和 UAParser.js 有时不一致?
不一致通常来自伪造的 User-Agent 字符串、缺失的 Client Hints、重写标头的浏览器扩展或过时的解析器数据。比较两个输出是发现它们的方法。
UAParser.js 可以免费使用吗?
UAParser.js 通过 npm 分发,并在 GitHub 上有长期的维护历史。查看其官方网站以获取当前的许可和包选项。
结论
BrowserScan 和 UAParser.js 解决同一问题的不同部分。BrowserScan 揭示你的浏览器暴露了什么;UAParser.js 显示服务器如何将这些信号转换为浏览器、操作系统、设备和机器人分类。首先运行 BrowserScan,捕获原始信号,使用 UAParser.js 解析它们,然后进行比较。这个循环将一次性的隐私检查转变为可重复且可信的审计。
;}.cls-2{fill:%230868f7;}.cls-3{fill:url(%23未命名的渐变_44);}.cls-4{fill:%23333;}%3c/style%3e%3clinearGradient%20id='未命名的渐变_8'%20x1='33.73'%20y1='100.61'%20x2='-0.03'%20y2='-1.06'%20gradientUnits='userSpaceOnUse'%3e%3cstop%20offset='0'%20stop-color='%237ae9fb'/%3e%3cstop%20offset='0.67'%20stop-color='%232b90f8'/%3e%3cstop%20offset='1'%20stop-color='%230868f7'/%3e%3c/linearGradient%3e%3clinearGradient%20id='未命名的渐变_44'%20x1='27.86'%20y1='18.67'%20x2='68.36'%20y2='22.22'%20gradientUnits='userSpaceOnUse'%3e%3cstop%20offset='0'%20stop-color='%235ac7f2'/%3e%3cstop%20offset='1'%20stop-color='%230868f7'/%3e%3c/linearGradient%3e%3c/defs%3e%3cpath%20class='cls-1'%20d='M29,28.74V81.91l-9.51-3.68v0L8.52,74A7.17,7.17,0,0,1,4,67.32V24.54A3.76,3.76,0,0,1,9.08,21Z'/%3e%3cpath%20class='cls-2'%20d='M68.09,78.07a13.15,13.15,0,0,1-17.9,12.06L29,81.91h0V28.74L50.19,37A13.17,13.17,0,0,0,68.08,25.3h0Z'/%3e%3cpath%20class='cls-3'%20d='M68.08,25.3a13.19,13.19,0,0,1-6.73,10.87A13.09,13.09,0,0,1,50.19,37L29,28.74V6A3.76,3.76,0,0,1,34.1,2.52l25.59,9.91A13.22,13.22,0,0,1,68.08,25.3Z'/%3e%3cpath%20class='cls-4'%20d='M129.06,81.76a4.33,4.33,0,0,1-3.19-1.31,4.4,4.4,0,0,1-1.31-3.24V56.86H97.65V77.21a4.36,4.36,0,0,1-1.35,3.2A4.68,4.68,0,0,1,93,81.76a4.32,4.32,0,0,1-3.19-1.31,4.37,4.37,0,0,1-1.32-3.24V27.27A4.58,4.58,0,0,1,89.83,24a4.59,4.59,0,0,1,7.82,3.27V48.15h26.91V27.27A4.58,4.58,0,0,1,125.91,24a4.59,4.59,0,0,1,7.82,3.27V77.21a4.37,4.37,0,0,1-1.36,3.2A4.65,4.65,0,0,1,129.06,81.76Z'/%3e%3cpath%20class='cls-4'%20d='M163.77,81.66c-6.57,0-11.76-1.92-15.44-5.7s-5.54-9.07-5.54-15.74a26.76,26.76,0,0,1,2.09-10.43,17.72,17.72,0,0,1,6.67-8.06,19.15,19.15,0,0,1,10.68-2.95,19,19,0,0,1,10.46,2.8,18.7,18.7,0,0,1,6.55,7.36,22.53,22.53,0,0,1,2.36,10.28A4.51,4.51,0,0,1,177,63.77H152.23a10.8,10.8,0,0,0,3.49,6.65c2,1.68,4.88,2.52,8.66,2.52a22.25,22.25,0,0,0,7.54-1.21c.74-.3,1.55-.67,2.37-1.07a3.75,3.75,0,0,1,1.84-.4,4.09,4.09,0,0,1,3,1.15,4,4,0,0,1,1.12,3,4.38,4.38,0,0,1-2.58,3.82,32.34,32.34,0,0,1-6.36,2.61A28.67,28.67,0,0,1,163.77,81.66ZM172.4,55.9a9.72,9.72,0,0,0-1.63-4.56A9.9,9.9,0,0,0,167,48a10.38,10.38,0,0,0-4.64-1.14,12,12,0,0,0-4.77,1.06,9.54,9.54,0,0,0-4.89,5.66,11.78,11.78,0,0,0-.51,2.3Z'/%3e%3cpath%20class='cls-4'%20d='M193,81.64a4.49,4.49,0,0,1-4.51-4.55V27.28A4.58,4.58,0,0,1,189.84,24a4.48,4.48,0,0,1,3.28-1.36A4.36,4.36,0,0,1,196.35,24a4.46,4.46,0,0,1,1.31,3.31V77.09a4.34,4.34,0,0,1-1.35,3.2A4.67,4.67,0,0,1,193,81.64Z'/%3e%3cpath%20class='cls-4'%20d='M263.79,81.71a5.7,5.7,0,0,1-4.2-1.74,5.76,5.76,0,0,1-1.73-4.19V27.37a4.58,4.58,0,0,1,1.35-3.27A4.59,4.59,0,0,1,267,27.37V72.53h24a4.58,4.58,0,0,1,3.27,7.82A4.66,4.66,0,0,1,291,81.71Z'/%3e%3cpath%20class='cls-4'%20d='M424.48,81.74a4.71,4.71,0,0,1-2.71-.88,5.43,5.43,0,0,1-1-1l-.07-.09-12.41-17-5.41,5v9.44a4.31,4.31,0,0,1-1.36,3.19,4.66,4.66,0,0,1-3.3,1.36A4.29,4.29,0,0,1,395,80.42a4.36,4.36,0,0,1-1.32-3.23V27.37A4.58,4.58,0,0,1,395,24.1a4.52,4.52,0,0,1,6.58.12,4.54,4.54,0,0,1,1.24,3.15V56.31l17.72-16.38.05,0a4.8,4.8,0,0,1,2.94-1.11,4.4,4.4,0,0,1,3.27,1.2,4.57,4.57,0,0,1,1.2,3.27,4.44,4.44,0,0,1-.77,2.33,7.45,7.45,0,0,1-1.43,1.65l-11,9.64,13.34,17.68a5,5,0,0,1,1,2.71,4.12,4.12,0,0,1-1.36,3.24A4.64,4.64,0,0,1,424.48,81.74Z'/%3e%3cpath%20class='cls-4'%20d='M317.93,81.76a21.5,21.5,0,1,1,21.17-21.5A21.37,21.37,0,0,1,317.93,81.76Zm0-34.1a12.61,12.61,0,1,0,12.42,12.6A12.52,12.52,0,0,0,317.93,47.66Z'/%3e%3cpath%20class='cls-4'%20d='M212.18,101.22a4.12,4.12,0,0,1-3.05-1.26,4.17,4.17,0,0,1-1.26-3.1V43.34a4.37,4.37,0,0,1,1.3-3.14,4.26,4.26,0,0,1,3.13-1.3,4.19,4.19,0,0,1,3.1,1.26,4.32,4.32,0,0,1,1.26,3.16,20.77,20.77,0,0,1,13-4.54,21.51,21.51,0,0,1,0,43,20.51,20.51,0,0,1-13-4.57V96.86a4.15,4.15,0,0,1-1.3,3.06A4.5,4.5,0,0,1,212.18,101.22Zm17.43-53.63c-6.23,0-12.93,4.11-12.93,12.72a12.73,12.73,0,0,0,25.46,0A12.71,12.71,0,0,0,229.61,47.59Z'/%3e%3cpath%20class='cls-4'%20d='M365.76,81.76a21.5,21.5,0,1,1,21.18-21.5A21.37,21.37,0,0,1,365.76,81.76Zm0-34.1a12.61,12.61,0,1,0,12.42,12.6A12.52,12.52,0,0,0,365.76,47.66Z'/%3e%3c/svg%3e)