
如何将 BrowserScan 与 Nstbrowser 配合使用:设置与工作流程
Nstbrowser 为您提供隔离的浏览器配置文件,并生成指纹和每个配置文件的代理。BrowserScan 则告诉您这些配置文件从外部看起来实际是什么样子。将两者结合使用,您可以将猜测转变为可重复的检查:构建配置文件、测试它、修复泄漏问题,然后扩展。
本指南涵盖了为什么这种配对很重要、如何逐步设置、如何处理每个 BrowserScan 结果,以及这种组合仍存在哪些限制。
为什么将 BrowserScan 与 Nstbrowser 配对使用?
www.nstbrowser.io 首屏截图。
反检测浏览器控制其发送的信号。指纹测试则像网站一样观察这些信号。这是两项不同的工作,跳过第二项,就是为什么在仪表板中看起来正常的配置文件在实际环境中仍然会失败的原因。
- Nstbrowser 负责隔离。 每个配置文件都有自己的指纹、Cookie、存储和代理绑定,因此账户不会共享环境。
- BrowserScan 负责验证。 它报告您可见的 IP 和位置、浏览器和内核详细信息、WebRTC 和 DNS 泄漏状态、插件和 Canvas 信号、代理和黑名单检查,以及整体指纹真实性评分。
- 两者结合形成闭环。 您不再假设配置文件是干净的;在账户接触目标网站之前,您会确认它。
这对于多账户操作、网页抓取、联盟营销和市场研究最为重要,因为一个泄漏的真实 IP 或一个不一致的指纹就可能将本应保持分离的配置文件关联起来。
每个工具的贡献
www.browserscan.net 首屏截图。
| 层面 | Nstbrowser | BrowserScan |
|---|---|---|
| 指纹生成 | 为每个配置文件创建指纹、自定义屏幕设置、基于 Chrome/Firefox 的内核 | 不生成指纹;报告可见内容 |
| IP 和代理 | 内置代理,可按配置文件分配 | 显示出口 IP、地理位置、代理和黑名单信号 |
| 泄漏面 | 安全 DNS 和代理绑定 | WebRTC 泄漏测试、DNS 泄漏测试 |
| 自动化 | RPA、AI Agent Skills、无浏览器会话、兼容 Puppeteer/Playwright/Selenium | 机器人检测和浏览器内核检测,以查看会话的自动化程度 |
| 输出 | 一个运行中的隔离浏览器环境 | 一份可操作的分项评分报告 |
先决条件
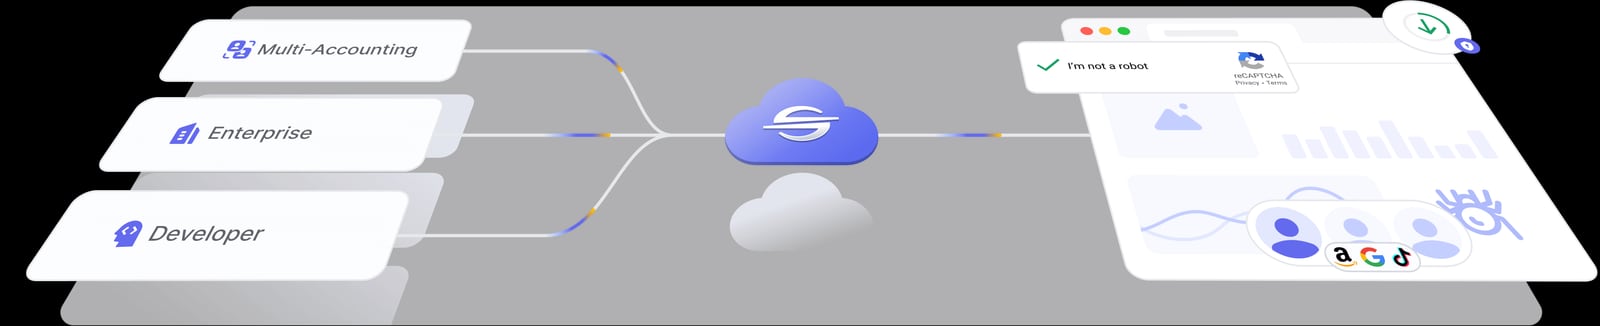
Nstbrowser product interface.
在开始之前,请准备好以下内容:
- 一个 Nstbrowser 账户并安装了客户端,或者可以访问其云浏览器选项。
- 至少一个您信任的代理,最好与账户将运营的地区匹配。
- 在您要测试的同一浏览器配置文件中打开 BrowserScan 会话,而不是在您的日常浏览器中。结果只有在被检查的环境内才有意义。
分步工作流程
www.nstbrowser.io 首屏截图。
步骤 1:创建一个具有一致身份的配置文件
在 Nstbrowser 中,创建一个新的配置文件,并预先确定其身份:目标国家和城市、时区、语言、屏幕尺寸和平台。一致性胜过随机性。一个声称在德国但使用美国代理和 en-US 区域设置的配置文件是一种不匹配,网站无需任何高级检测就能标记出来。
步骤 2:为每个配置文件绑定一个代理
在配置文件设置中分配代理,以便 IP 随环境一起移动。保持简单的命名约定,例如 client-de-01,以便以后可以将配置文件追溯到其代理。如果您计划轮换代理,请注意在会话中途轮换会改变您可见的 IP,并可能使之前的测试结果无效。
步骤 3:启动配置文件并在其中打开 BrowserScan
启动配置文件,然后从该窗口导航到 BrowserScan。不要从您的主机浏览器进行测试。重点是查看配置文件的信号,而不是您机器的信号。
步骤 4:首先阅读指纹摘要
从顶层报告开始:IP 地址、大致位置、浏览器和版本、操作系统以及指纹真实性评分。在深入挖掘之前,对基本信息进行合理性检查:
- 报告的位置是否与您预期的代理区域匹配?
- 操作系统和浏览器是否与您在 Nstbrowser 中配置的匹配?
- 评分是否在您认为适合您用例的范围内?
步骤 5:运行泄漏测试
打开 WebRTC 泄漏测试和 DNS 泄漏测试。这两项检查最常暴露一个看似干净的配置文件背后的真实地址。
- WebRTC 泄漏: 如果您的真实 IP 与代理 IP 一起出现,则 WebRTC 正在绕过您的代理路径。在使用账户之前,请在配置文件或浏览器设置中修复此问题。
- DNS 泄漏: 如果 DNS 查询通过您的 ISP 而不是代理的解析器进行解析,您的真实地区可能会暴露。Nstbrowser 的安全 DNS 选项是这里的相关控制措施。
步骤 6:检查代理质量和机器人信号
使用 BrowserScan 的代理和黑名单检测来查看出口 IP 是否被标记,并使用其机器人检测来查看会话的自动化程度。一个在技术上有效但位于被标记子网上的代理仍然是一个隐患。如果您正在更广泛地比较检测工具,我们的浏览器指纹和 IP 质量工具排名将这些检查并排展示。
步骤 7:记录基线并为每个配置文件重复
为每个配置文件保存一份简短记录:日期、IP、地区、评分、泄漏结果以及任何异常。当以后出现问题时,您可以与基线进行比较,而不是从零开始。在每个新配置文件投入生产之前,重复整个序列。
一个实际示例:入驻新的电子商务账户
假设您管理一个卖家账户,该账户必须看起来在英国运营。
- 在 Nstbrowser 中,创建一个配置文件,使用英国代理、Europe/London 时区、en-GB 区域设置和常见的桌面屏幕尺寸。
- 启动它并打开 BrowserScan。确认 IP 地理位置在英国,并且操作系统/浏览器与您的配置匹配。
- 运行 WebRTC 和 DNS 泄漏测试。如果其中任何一项显示非英国地址,请停止并修复配置文件。
- 检查代理的黑名单信号。被标记的 IP 是在首次登录之前更换代理的理由,而不是之后。
- 记录基线,然后登录账户。
这五分钟的检查远比恢复一个受限的卖家账户便宜得多。
一个实际示例:验证抓取会话
对于抓取,关注点从账户身份转移到看起来足够像人类以避免封锁。启动一个无浏览器或 RPA 驱动的会话,然后让 BrowserScan 指向它以审查内核详细信息、插件信号和机器人检测输出。如果会话看起来明显是自动化的,请在扩展之前调整指纹或减慢交互模式。运行许多并发会话的团队应将其视为管道中的一道关卡,而不是一次性审计。
常见问题与修复
报告的位置与代理不匹配。 通常是代理配置错误或会话过期。重新检查配置文件中的代理绑定并重新启动。
WebRTC 显示真实 IP。 在配置文件设置中禁用或限制 WebRTC,然后重新测试。在真实地址消失之前不要继续。
DNS 在代理区域之外解析。 在 Nstbrowser 中启用安全 DNS,并确认解析器遵循代理区域。
尽管代理干净,指纹评分却很低。 寻找内部矛盾:区域设置与时区、屏幕尺寸与平台,或与内核不匹配的用户代理。一致性通常是解决办法。
IP 被标记。 换用更干净的代理。再多的指纹调整也无法挽救一个被烧毁的子网。
组合的局限性
BrowserScan 测试的是页面在单个会话中可以观察到的内容。它无法告诉您平台自身的风险模型是否会在数周内信任一个账户,也不能替代阅读每个平台的服务条款。Nstbrowser 降低检测风险;它不能使违反政策的行为变得安全。将这两个工具视为测量和隔离层,而不是许可。
相关阅读
- AmIUnique 评测:浏览器指纹测试与研究工具 - 一份基于证据的 AmIUnique 评测,涵盖指纹测试的工作原理、理想用户、优势、限制、设置以及与其他工具的比较。
来源与进一步阅读
- Nstbrowser - 一款简化网页抓取和自动化的免费反检测浏览器 - Nstbrowser 是一款具有反检测和网页解锁功能的免费指纹浏览器。它支持云容器集群,并提供便捷的自动化和网页抓取能力。它非常适合隐私、多账户操作、网页抓取、电子商务、联盟营销、市场研究等。
- Proxies.fo - 像为您量身定制一样访问网络。
- Nstbrowser 虚拟浏览器:基于云的解决方案 - 利用 Nstbrowser 可扩展的自动化和测试解决方案,为 2025 年的企业运营驾驭基于云的虚拟浏览器的力量
常见问题
我需要付费的 Nstbrowser 计划才能使用 BrowserScan 吗?
不需要。BrowserScan 是一个免费的在线工具,Nstbrowser 提供免费套餐,超出部分按使用量计费。付费套餐主要提高配置文件、团队和代理流量限制。
我应该在登录之前还是之后运行 BrowserScan?
之前。在配置文件仍然干净时进行测试,修复任何泄漏或不匹配,然后才登录。登录后测试意味着不良信号可能已经被记录在账户上。
我应该多久重新测试一次配置文件?
在代理、指纹设置或浏览器版本发生任何更改后重新测试,对于长期存在的账户定期重新测试。上个月通过的配置文件今天可能无法通过。
高指纹评分能保证我不会被封锁吗?
不能。它意味着可观察的指纹看起来一致且不太可疑。网站特定的风险模型、行为模式和 IP 声誉仍然会影响结果。
我可以使用 BrowserScan 检查云会话或无浏览器会话吗?
可以,只要您能在该会话中打开 BrowserScan。报告反映页面运行的环境,因此云会话可以像本地配置文件一样进行审计。
WebRTC 泄漏和 DNS 泄漏有什么区别?
WebRTC 泄漏通过浏览器的实时通信路径暴露您的真实 IP。DNS 泄漏通过 DNS 查询暴露您的真实解析器,通常还有您的地区。两者都可能破坏原本正确的代理设置。
结论
Nstbrowser 构建隔离环境;BrowserScan 验证它。工作流程很短:创建一个一致的配置文件,绑定代理,在该配置文件中打开 BrowserScan,阅读指纹摘要,运行泄漏和代理检查,修复不匹配,并记录基线。在每次配置文件接触真实账户之前都这样做,您就用证据取代了充满希望的配置。要深入了解如何解读评分,请参阅我们的指纹唯一性评分指南,如果您正在权衡测试工具,BrowserScan 与 BrowserCheck 的比较涵盖了权衡取舍。
;}.cls-2{fill:%230868f7;}.cls-3{fill:url(%23未命名的渐变_44);}.cls-4{fill:%23333;}%3c/style%3e%3clinearGradient%20id='未命名的渐变_8'%20x1='33.73'%20y1='100.61'%20x2='-0.03'%20y2='-1.06'%20gradientUnits='userSpaceOnUse'%3e%3cstop%20offset='0'%20stop-color='%237ae9fb'/%3e%3cstop%20offset='0.67'%20stop-color='%232b90f8'/%3e%3cstop%20offset='1'%20stop-color='%230868f7'/%3e%3c/linearGradient%3e%3clinearGradient%20id='未命名的渐变_44'%20x1='27.86'%20y1='18.67'%20x2='68.36'%20y2='22.22'%20gradientUnits='userSpaceOnUse'%3e%3cstop%20offset='0'%20stop-color='%235ac7f2'/%3e%3cstop%20offset='1'%20stop-color='%230868f7'/%3e%3c/linearGradient%3e%3c/defs%3e%3cpath%20class='cls-1'%20d='M29,28.74V81.91l-9.51-3.68v0L8.52,74A7.17,7.17,0,0,1,4,67.32V24.54A3.76,3.76,0,0,1,9.08,21Z'/%3e%3cpath%20class='cls-2'%20d='M68.09,78.07a13.15,13.15,0,0,1-17.9,12.06L29,81.91h0V28.74L50.19,37A13.17,13.17,0,0,0,68.08,25.3h0Z'/%3e%3cpath%20class='cls-3'%20d='M68.08,25.3a13.19,13.19,0,0,1-6.73,10.87A13.09,13.09,0,0,1,50.19,37L29,28.74V6A3.76,3.76,0,0,1,34.1,2.52l25.59,9.91A13.22,13.22,0,0,1,68.08,25.3Z'/%3e%3cpath%20class='cls-4'%20d='M129.06,81.76a4.33,4.33,0,0,1-3.19-1.31,4.4,4.4,0,0,1-1.31-3.24V56.86H97.65V77.21a4.36,4.36,0,0,1-1.35,3.2A4.68,4.68,0,0,1,93,81.76a4.32,4.32,0,0,1-3.19-1.31,4.37,4.37,0,0,1-1.32-3.24V27.27A4.58,4.58,0,0,1,89.83,24a4.59,4.59,0,0,1,7.82,3.27V48.15h26.91V27.27A4.58,4.58,0,0,1,125.91,24a4.59,4.59,0,0,1,7.82,3.27V77.21a4.37,4.37,0,0,1-1.36,3.2A4.65,4.65,0,0,1,129.06,81.76Z'/%3e%3cpath%20class='cls-4'%20d='M163.77,81.66c-6.57,0-11.76-1.92-15.44-5.7s-5.54-9.07-5.54-15.74a26.76,26.76,0,0,1,2.09-10.43,17.72,17.72,0,0,1,6.67-8.06,19.15,19.15,0,0,1,10.68-2.95,19,19,0,0,1,10.46,2.8,18.7,18.7,0,0,1,6.55,7.36,22.53,22.53,0,0,1,2.36,10.28A4.51,4.51,0,0,1,177,63.77H152.23a10.8,10.8,0,0,0,3.49,6.65c2,1.68,4.88,2.52,8.66,2.52a22.25,22.25,0,0,0,7.54-1.21c.74-.3,1.55-.67,2.37-1.07a3.75,3.75,0,0,1,1.84-.4,4.09,4.09,0,0,1,3,1.15,4,4,0,0,1,1.12,3,4.38,4.38,0,0,1-2.58,3.82,32.34,32.34,0,0,1-6.36,2.61A28.67,28.67,0,0,1,163.77,81.66ZM172.4,55.9a9.72,9.72,0,0,0-1.63-4.56A9.9,9.9,0,0,0,167,48a10.38,10.38,0,0,0-4.64-1.14,12,12,0,0,0-4.77,1.06,9.54,9.54,0,0,0-4.89,5.66,11.78,11.78,0,0,0-.51,2.3Z'/%3e%3cpath%20class='cls-4'%20d='M193,81.64a4.49,4.49,0,0,1-4.51-4.55V27.28A4.58,4.58,0,0,1,189.84,24a4.48,4.48,0,0,1,3.28-1.36A4.36,4.36,0,0,1,196.35,24a4.46,4.46,0,0,1,1.31,3.31V77.09a4.34,4.34,0,0,1-1.35,3.2A4.67,4.67,0,0,1,193,81.64Z'/%3e%3cpath%20class='cls-4'%20d='M263.79,81.71a5.7,5.7,0,0,1-4.2-1.74,5.76,5.76,0,0,1-1.73-4.19V27.37a4.58,4.58,0,0,1,1.35-3.27A4.59,4.59,0,0,1,267,27.37V72.53h24a4.58,4.58,0,0,1,3.27,7.82A4.66,4.66,0,0,1,291,81.71Z'/%3e%3cpath%20class='cls-4'%20d='M424.48,81.74a4.71,4.71,0,0,1-2.71-.88,5.43,5.43,0,0,1-1-1l-.07-.09-12.41-17-5.41,5v9.44a4.31,4.31,0,0,1-1.36,3.19,4.66,4.66,0,0,1-3.3,1.36A4.29,4.29,0,0,1,395,80.42a4.36,4.36,0,0,1-1.32-3.23V27.37A4.58,4.58,0,0,1,395,24.1a4.52,4.52,0,0,1,6.58.12,4.54,4.54,0,0,1,1.24,3.15V56.31l17.72-16.38.05,0a4.8,4.8,0,0,1,2.94-1.11,4.4,4.4,0,0,1,3.27,1.2,4.57,4.57,0,0,1,1.2,3.27,4.44,4.44,0,0,1-.77,2.33,7.45,7.45,0,0,1-1.43,1.65l-11,9.64,13.34,17.68a5,5,0,0,1,1,2.71,4.12,4.12,0,0,1-1.36,3.24A4.64,4.64,0,0,1,424.48,81.74Z'/%3e%3cpath%20class='cls-4'%20d='M317.93,81.76a21.5,21.5,0,1,1,21.17-21.5A21.37,21.37,0,0,1,317.93,81.76Zm0-34.1a12.61,12.61,0,1,0,12.42,12.6A12.52,12.52,0,0,0,317.93,47.66Z'/%3e%3cpath%20class='cls-4'%20d='M212.18,101.22a4.12,4.12,0,0,1-3.05-1.26,4.17,4.17,0,0,1-1.26-3.1V43.34a4.37,4.37,0,0,1,1.3-3.14,4.26,4.26,0,0,1,3.13-1.3,4.19,4.19,0,0,1,3.1,1.26,4.32,4.32,0,0,1,1.26,3.16,20.77,20.77,0,0,1,13-4.54,21.51,21.51,0,0,1,0,43,20.51,20.51,0,0,1-13-4.57V96.86a4.15,4.15,0,0,1-1.3,3.06A4.5,4.5,0,0,1,212.18,101.22Zm17.43-53.63c-6.23,0-12.93,4.11-12.93,12.72a12.73,12.73,0,0,0,25.46,0A12.71,12.71,0,0,0,229.61,47.59Z'/%3e%3cpath%20class='cls-4'%20d='M365.76,81.76a21.5,21.5,0,1,1,21.18-21.5A21.37,21.37,0,0,1,365.76,81.76Zm0-34.1a12.61,12.61,0,1,0,12.42,12.6A12.52,12.52,0,0,0,365.76,47.66Z'/%3e%3c/svg%3e)